跳至主要内容

0xGame 2026 Week1

signin

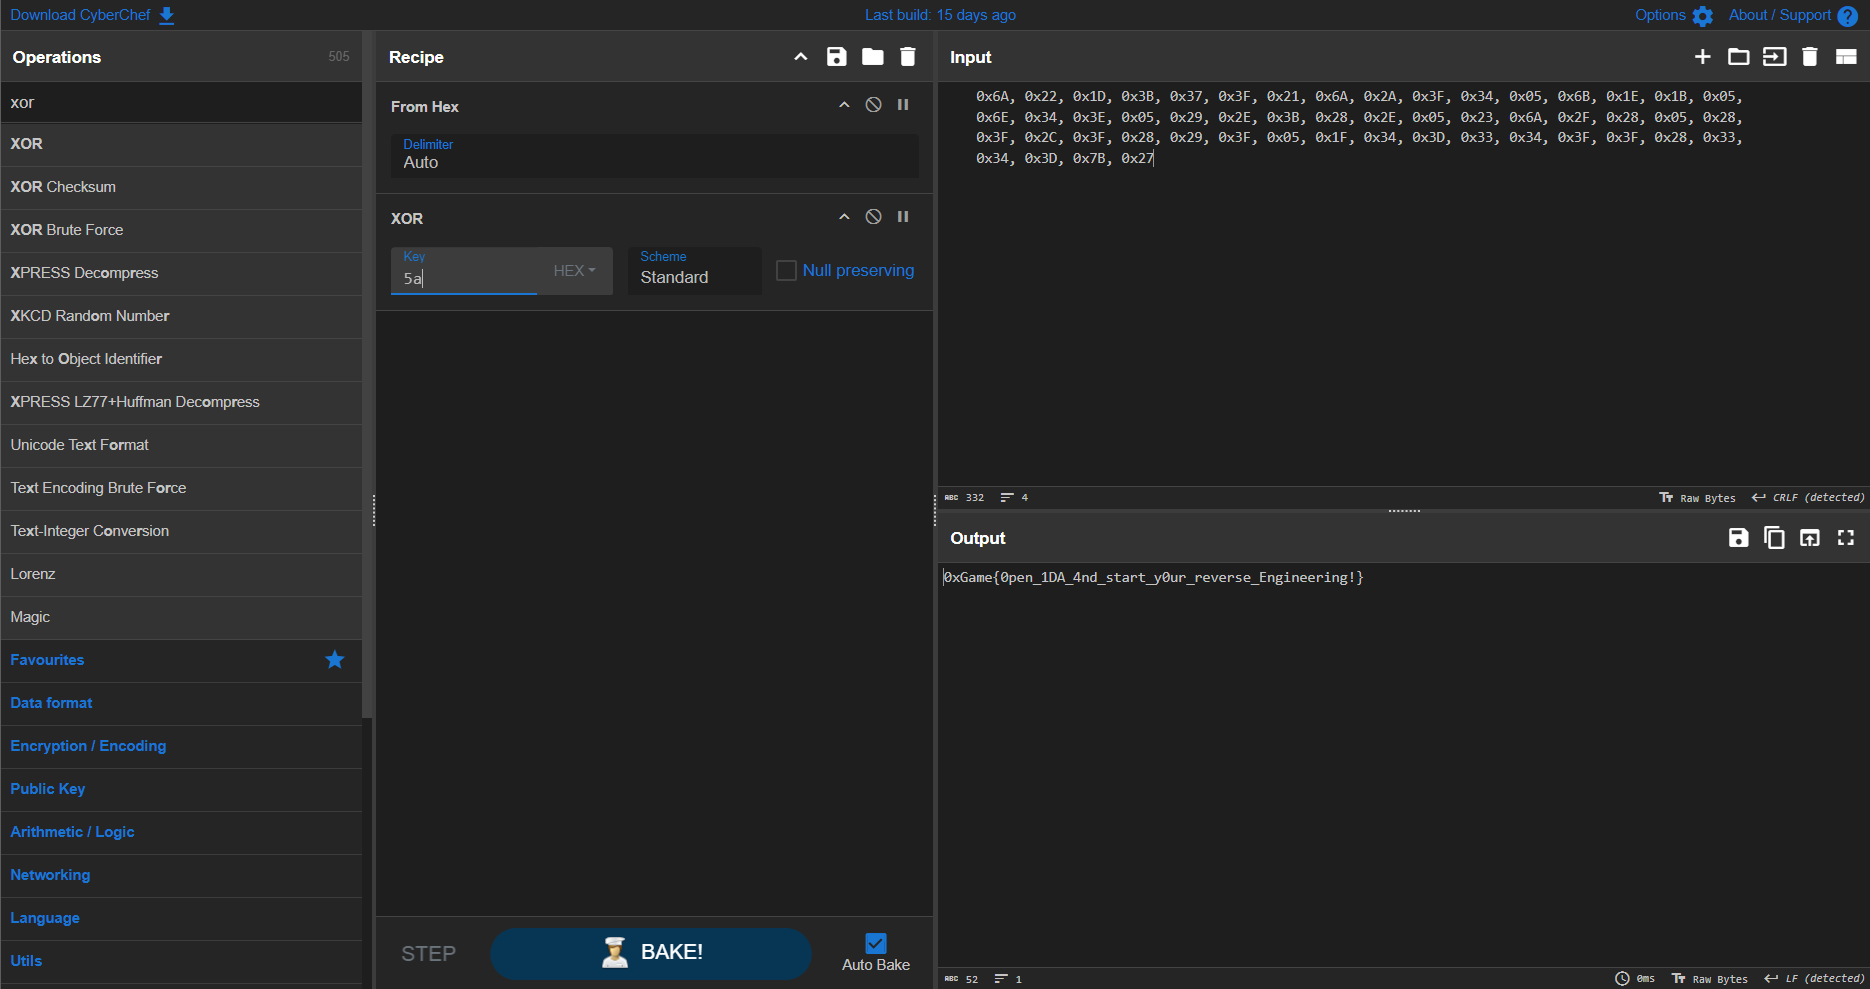
  • 拿密文异或一下即可
    截图 202610030944

哎?云朵

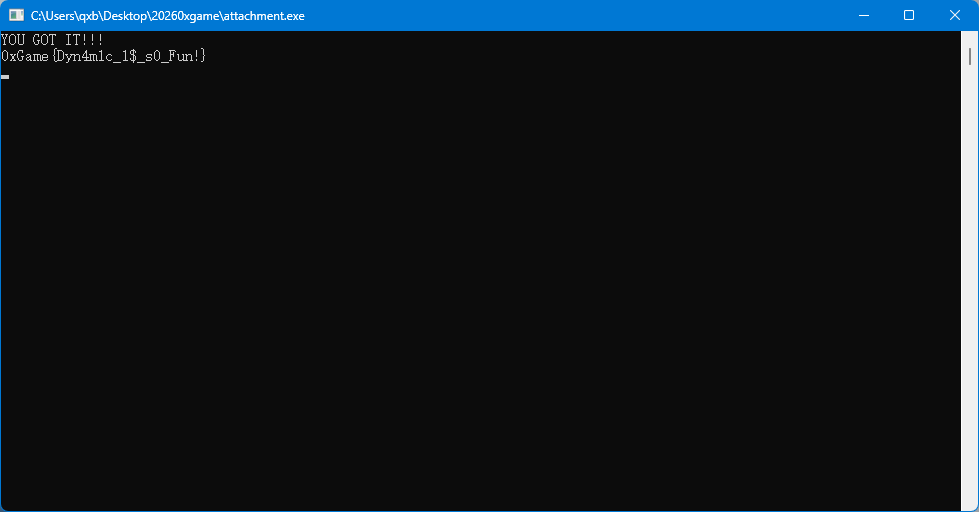
截图 202610030947

  • 打个断点就行

z3_solver

  • 写个脚本就行
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
from z3 import *

N = 23
a = [0x0B21, 0x07BF, 0x0A2C, 0x0A2B, 0x08FC, 0x0860, 0x0AC7, 0x0A21, 0x07EE, 0x0A0E, 0x0B55, 0x0A05, 0x0ABB, 0x0902, 0x0BC8, 0x0BCB, 0x06FF, 0x0C4E, 0x0A48, 0x07E3, 0x0AEF, 0x0A27, 0x0A57]
r = [BitVec(f"s_{i}",23) for i in range(N)]
solver = Solver()
for i in range(N):
solver.add(And(r[i] >= 32,r[i] <= 126))
for i in range(N):
c = 5 * r[(i+1)%23] + 3 * r[i] + 11 * r[(i+7)%23] + 7 * r[(i+4)%23]
solver.add(c == a[i])

while(solver.check() == sat):
model1 = solver.model()
flag = ''.join(chr(model1[r[i]].as_long()) for i in range(N))
print(flag)
solver.add(Or([r[i] != model1[r[i]].as_long() for i in range(N)]))

ez_flower

  • 简单花指令
  • 甚至给了怎么垃圾指令和加密方式
  • patch两处就能拿flag了
    截图 202610030953
    202610030953 1

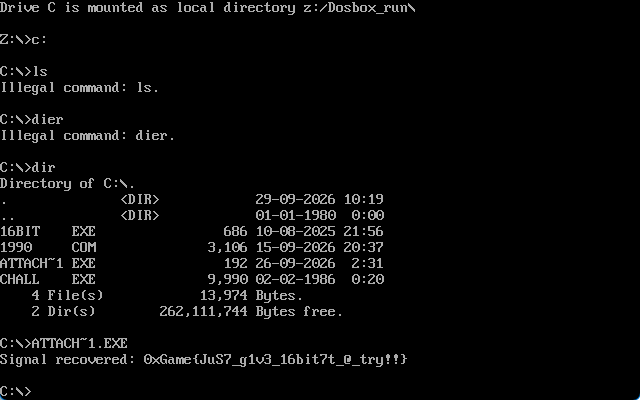
旧时代的信号

  • 这个题丢到dosbox运行一下就行了
    截图 202610030955

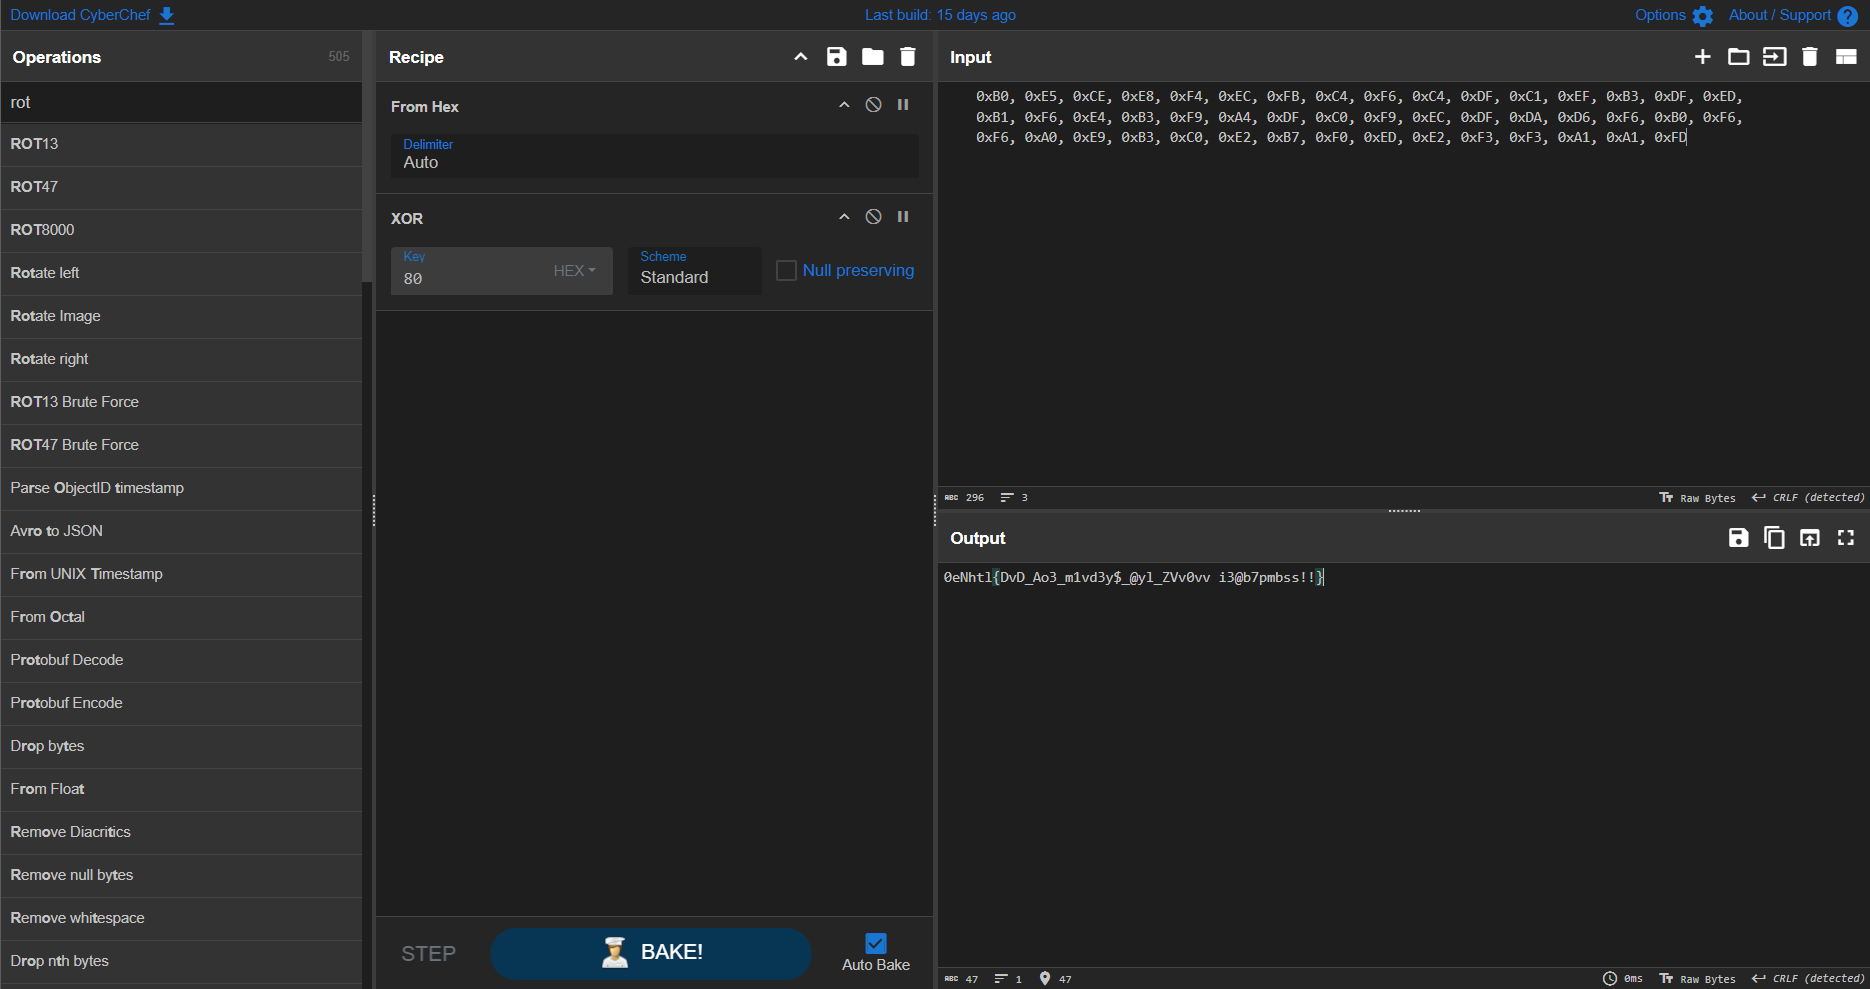
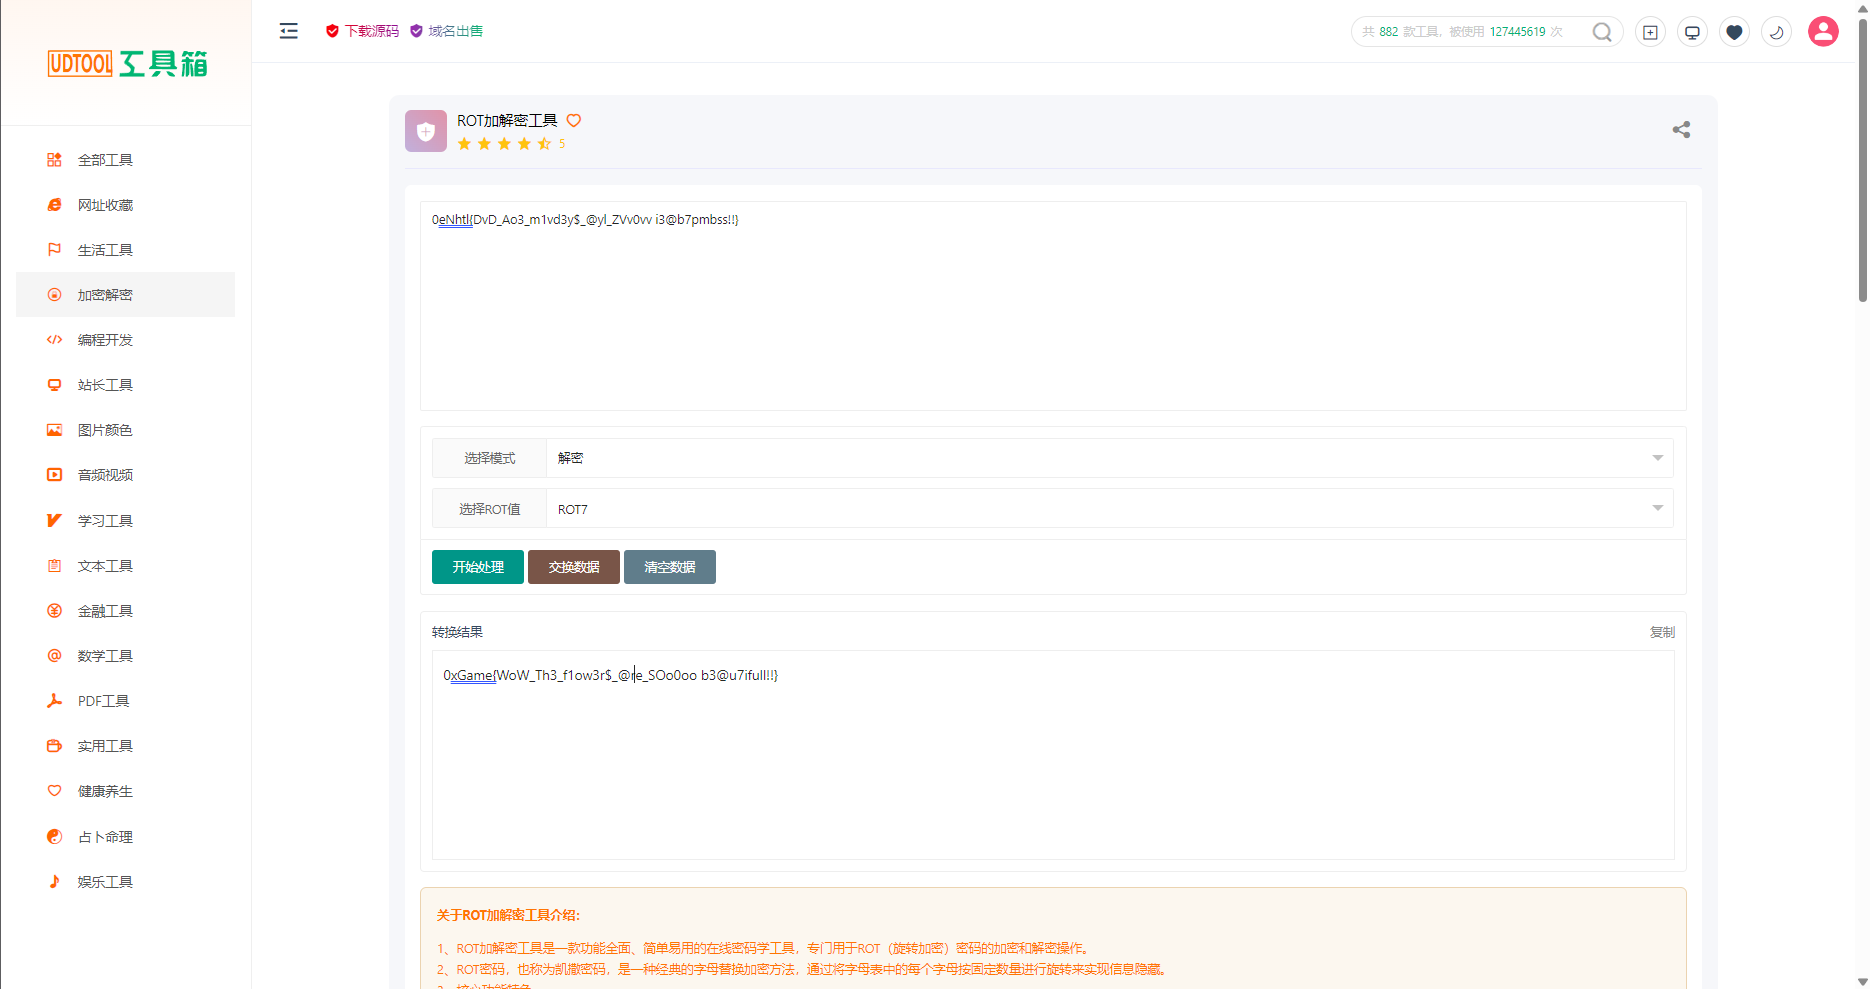
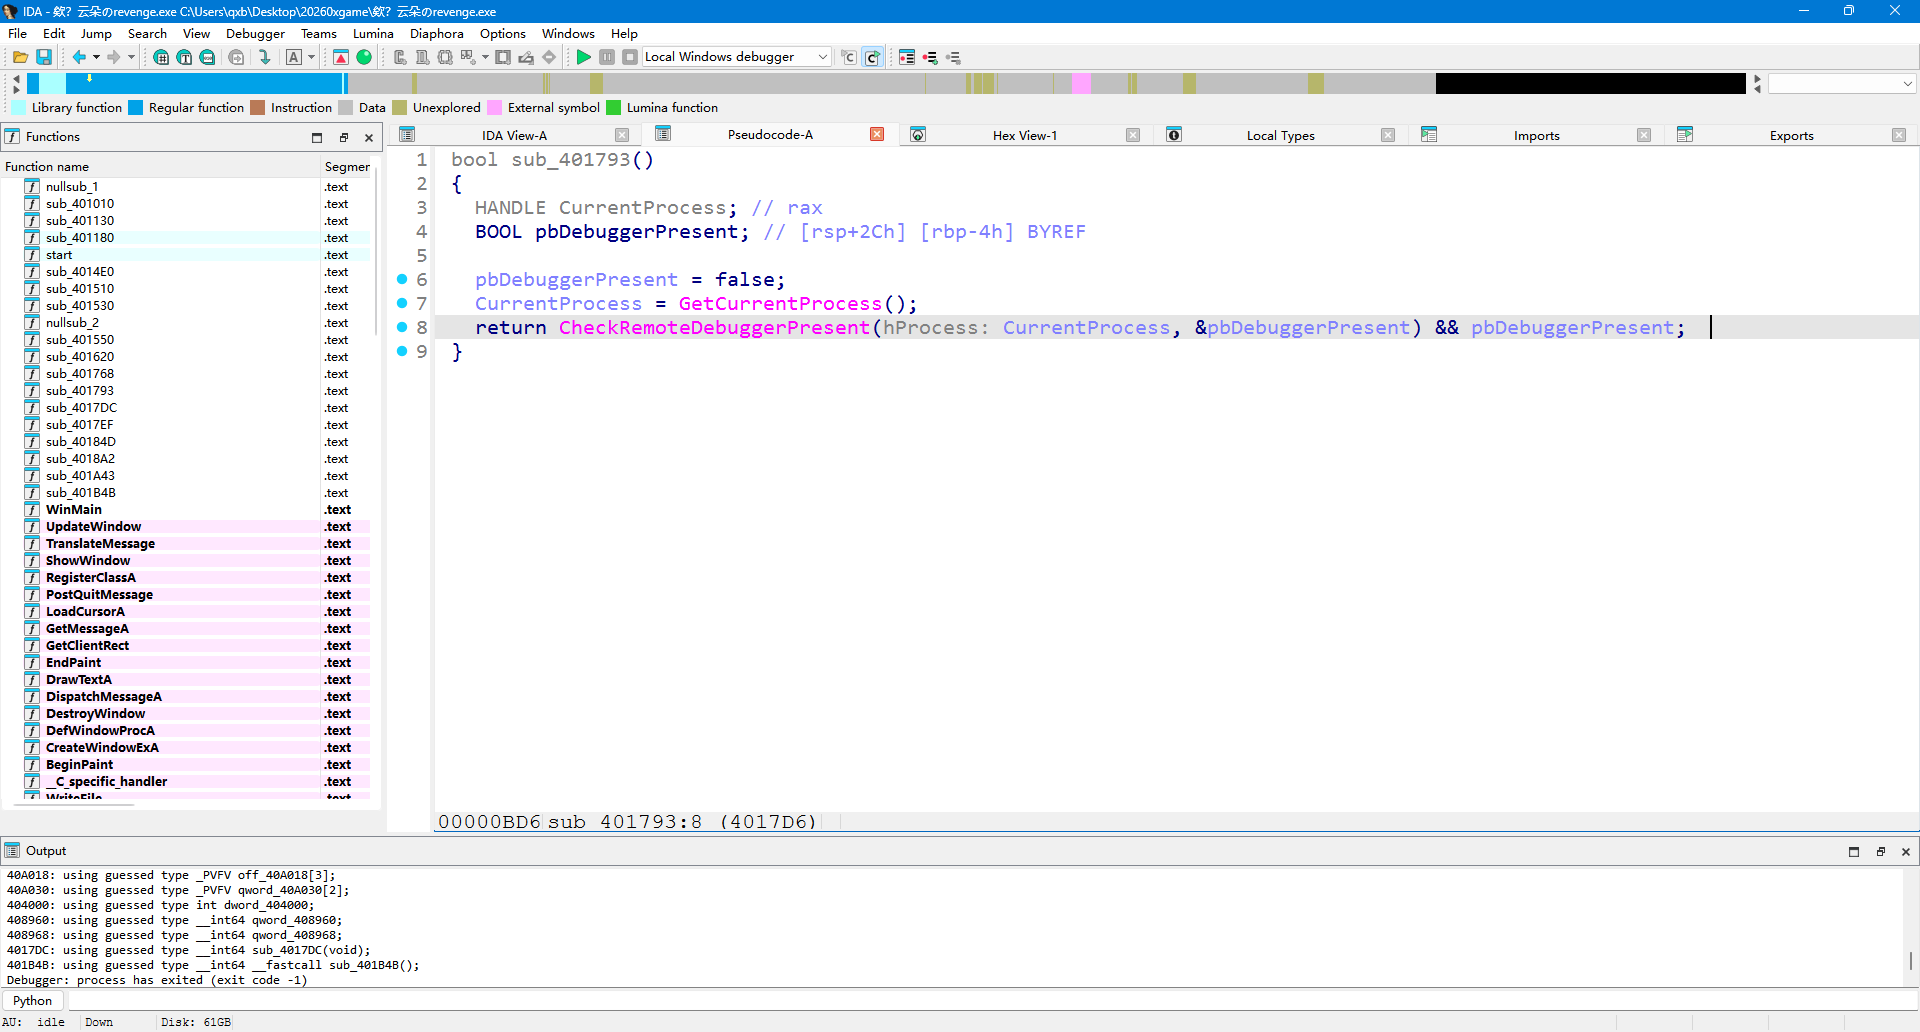
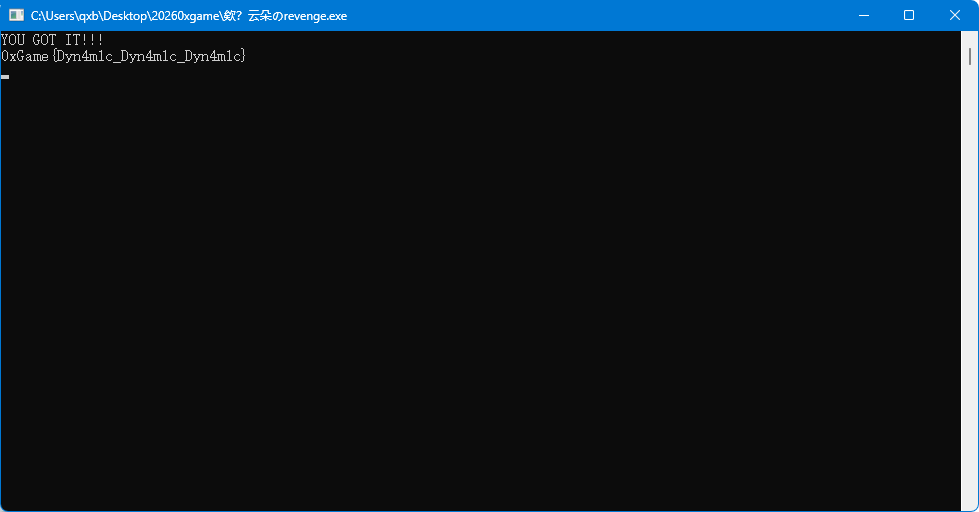
欸?云朵のrevenge

  • 这题实际上就是多了个反调试
    截图 202610030958
  • 打个断点调一下ZF就行了
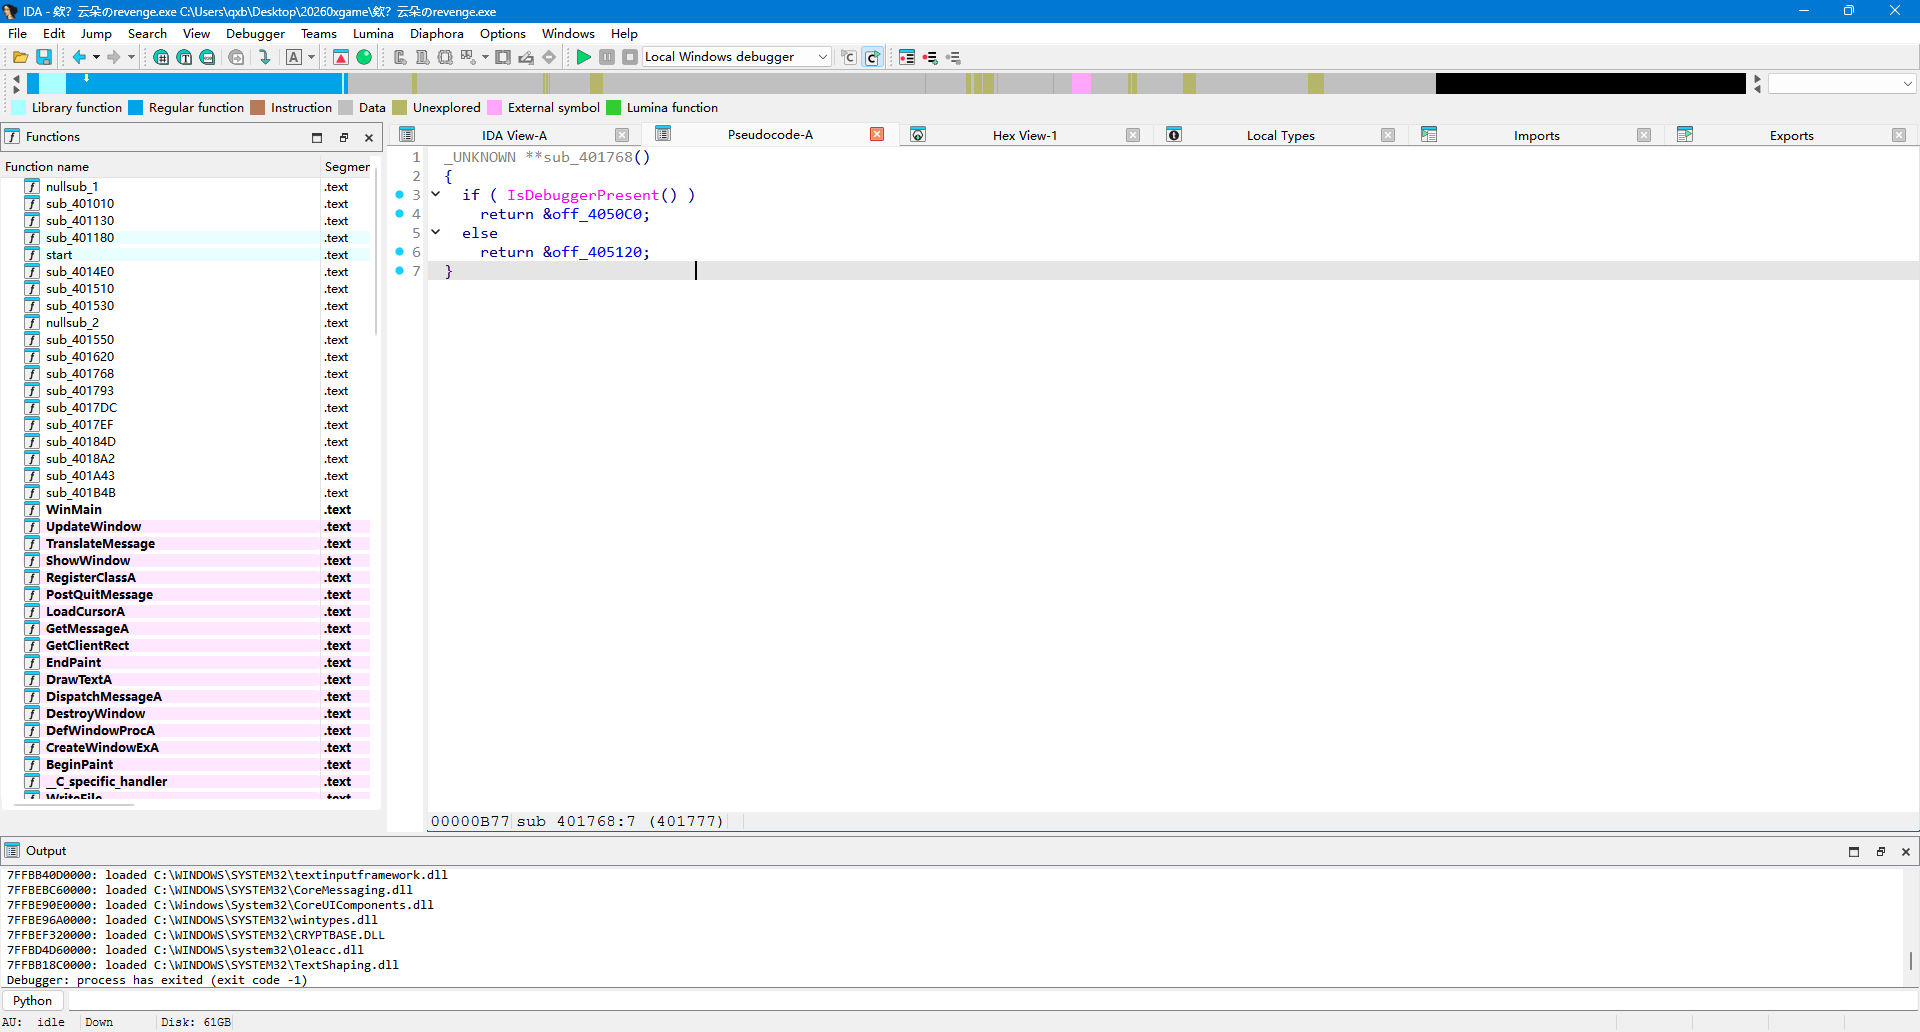
    截图 202610030959
    202610030959 1
  • 这里也有个反调试检测
  • 但是改了跳转,flag反而是错的

Guess

  • 把exe拆了之后看pyc
  • 用pycdc,最新版pycdc不支持3.14,只能显示部分源码
  • 用了学长改的pycdc,支持3.14了
  • 可以看到tea_decrypt完整源代码了
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
#include <stdio.h>
typedef unsigned int uint32_t;
typedef unsigned char uint8_t;

void deTEA(uint32_t *enc,uint32_t *key)
{
uint32_t delta,sum,v1,v2;
delta = 0x9E3779B9;
sum = delta * 32;
v1 = enc[0];
v2 = enc[1];
for (int i = 0; i < 32; i++) {
v2 -= (key[3] + (v1 >> 5)) ^ (sum + v1) ^ (key[2] + 16 * v1);
sum -= 0x9E3779B9;
v1 -= (key[1] + (v2 >> 5)) ^ (sum + v2) ^ (*key + 16 * v2);

}
enc[0] = v1;
enc[1] = v2;
}

void store_le32(uint32_t k,uint8_t * p)
{
p[0] = (uint8_t)k;
p[1] = (uint8_t)(k >> 8);
p[2] = (uint8_t)(k >> 16);
p[3] = (uint8_t)(k >> 24);
}
uint32_t load_le32(uint8_t *p)
{
return (uint32_t)p[0] | (uint32_t)(p[1] << 8) | (uint32_t)(p[2] << 16) |(uint32_t)(p[3] << 24);
}
int main(int argc, char *argv[]) {
uint8_t key[] = "guess_secret_key";
uint8_t enc[] =
{
0x11,0x02,0xc9,0x36,0x30,0xfe,0x71,0xbd,0x39,0xad,0x4e,0x4c,0xc3,0x46,0x00,0x29,0x98,0x97,0x00,0x1c,0x33,0x00,0x58,0x1e,0x46,0x5c,0x56,0xd2,0xa1,0x1b,0xa4,0x30,0x81,0x9e,0x7a,0x59,0xf1,0xc2,0x01,0x88,0xf4,0x0c,0xcb,0xa3,0xa3,0x12,0xdd,0x3d,0
};
uint32_t enc32[12];
uint32_t key32[4];
for (int i = 0; i < 12; i++) {
enc32[i] = load_le32(enc + 4 * i);
}
for (int i = 0; i < 4; i++) {
key32[i] = load_le32(key + 4 * i);
}
for (int i = 0; i < 6; i++) {
deTEA(enc32 + i * 2, key32);
}

for (int i = 0; i < 12; i++) {
store_le32(enc32[i],enc + 4 * i);
}
printf("%s",enc);
return 0;
}

ez_upx

  • 脱壳
  • 写解密脚本
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
#include <stdio.h>
#include <stdint.h>

uint8_t enc[40] = {
0x46,0x11,0x31,0x0e,0x58,0x55,0x0d,0x27,0x46,0x18,0x42,0x47,0x29,0x10,0x46,0x1a,0x6a,0x5b,0x18,0x59,0x01,0x30,0x60,0x60,0x2e,0x48,0x57,0x4e,0x48
};
int main(int argc, char *argv[]) {
char vivo50[7] = "vivo50";
for (int i = 0; i < 29; i++) {
char k = vivo50[i%6] ^ enc[i];
printf("%c",k);
}
return 0;
}

关于本文

由 GuQing 撰写,采用 CC BY-NC 4.0 许可协议。